Hackearon las heladeras de 350 supermercados en Francia y la mercadería se pudrió
Atacantes remotos manipularon controladores de refrigeración de la firma danesa Danfoss, subieron la temperatura hasta 50 grados y provocaron incluso incendios. El caso vuelve a poner en foco los riesgos de la industria 4.0 mal parcheada.
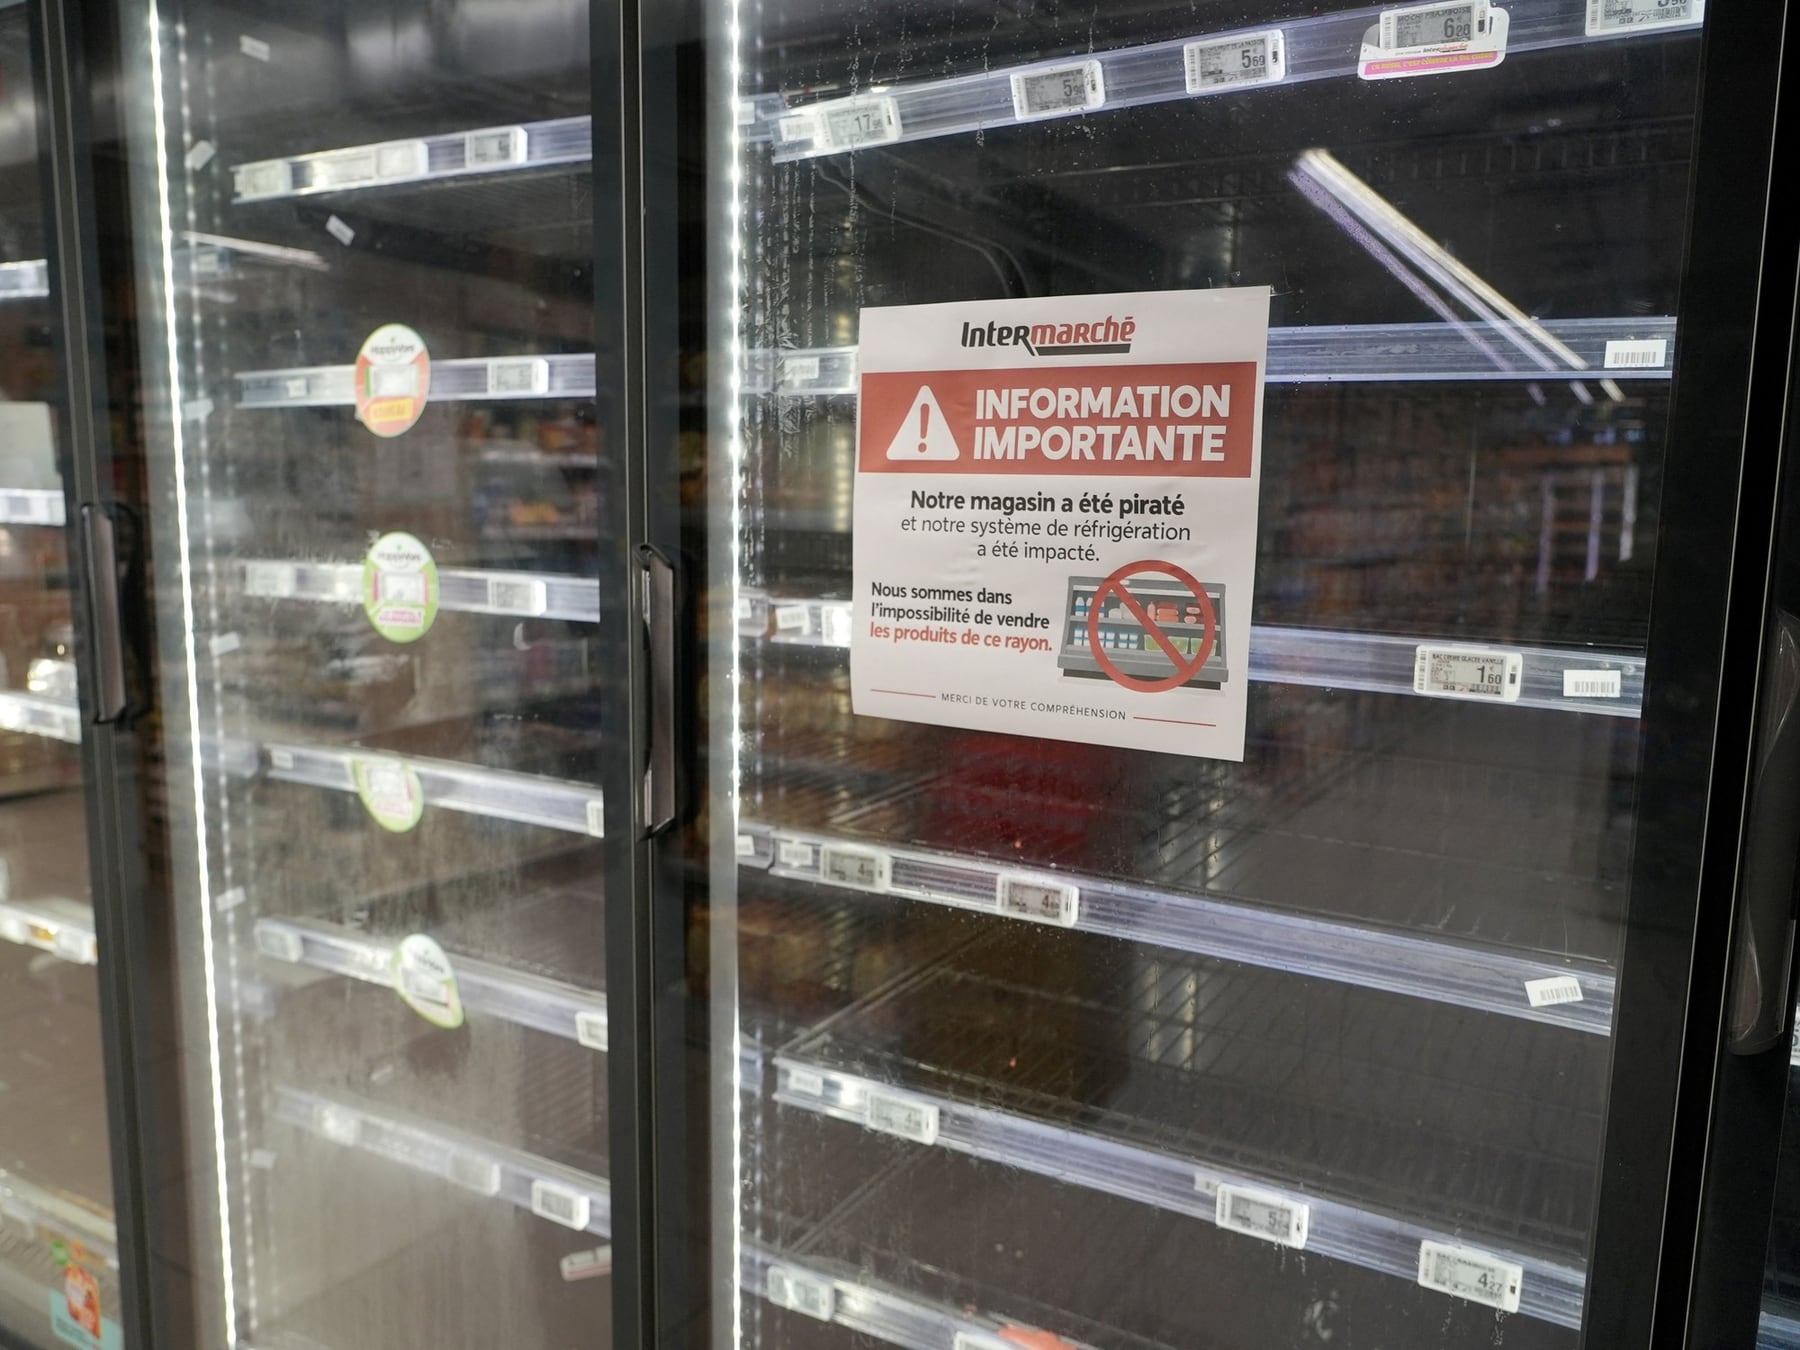
¿Te imaginás abrir la heladera y encontrarla tibia, con la carne hecha un desastre y olor a podrido, pero sin que nadie haya tocado un botón? Eso fue lo que pasó en al menos 350 supermercados de Francia: alguien, desde una computadora y a kilómetros de distancia, subió la temperatura de las cámaras frigoríficas hasta 50 grados y arruinó mercadería fresca y congelada. Como si en el medio del campo alguien hubiera cortado el alambrado y dejado el ganado a la intemperie, pero sin pisar el campo.
Lo grave del caso no fue solo la mercadería perdida: los reportes indican que el descontrol térmico también provocó incendios en algunas sucursales. Las heladeras modernas dejaron hace rato de ser simples electrodomésticos: llevan una mini computadora adentro que controla compresores, ciclos de descongelado y alarmas. Eso permite que una cadena con decenas de locales supervise todo desde una consola central y arregle fallas sin mandar técnicos a cada sucursal. Esa misma comodidad fue la que usaron los atacantes para entrar.
La falla estaba en la fábrica, en Danfoss
Los equipos comprometidos son de Danfoss, una compañía danesa líder en refrigeración industrial. La propia empresa reconoció que muchos de esos controladores corrían versiones viejas de su firmware, algunas ya sin soporte ni actualizaciones. Un relevamiento con la herramienta Shodan mostró que, en el momento del incidente, unas 4.500 interfaces de Danfoss estaban visibles desde internet. Una de las hipótesis más firmes apunta al modelo AK-SM 800A: el equipo Team82 de la firma Claroty ya había documentado fallas en ese equipo que permitían saltar la autenticación y ejecutar comandos a distancia. Danfoss publicó parches, pero las autoridades francesas todavía no confirmaron si esa fue exactamente la puerta usada en el ataque.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
Para meter mano en el sistema hace falta algo más que encontrarlo expuesto: se necesita una vulnerabilidad concreta, credenciales filtradas o una configuración mal hecha. Arroyo aclara que, en algunos casos, esos problemas permiten entrar incluso sin saber la contraseña. Una vez adentro, el atacante puede mover temperaturas, cambiar los ciclos de frío o directamente apagar las alarmas: como dejar el alambrado abierto con la tranquera sin traba.
- Actualizar el firmware de los controladores ni bien el fabricante publique parches: dejar equipos sin soporte es dejar la tranquera abierta.
- Restringir el acceso a las interfaces de gestión desde internet y usar VPN o redes segmentadas para que no sean visibles públicamente.
- Cambiar credenciales por defecto, habilitar autenticación robusta y monitorear registros para detectar movimientos extraños a tiempo.
La moraleja es clara y aplica también acá: la industria 4.0 trae eficiencia, pero también lleva los problemas del campo a la nube. Si sos dueño o responsable técnico de un comercio con cámaras frigoríficas, no te confíes en que porque funciona no hay que tocarlo. Revisar, parchear y segmentar la red no es un lujo: es lo que separa un freezer lleno de milanesas de una pérdida total. Si te sirve, probalo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Satélite de EE.UU. detecta un gigantesco láser en China visible desde el espacio
Japón Desafía Fronteras Físicas con Mega Cámara para Partículas Espaciales